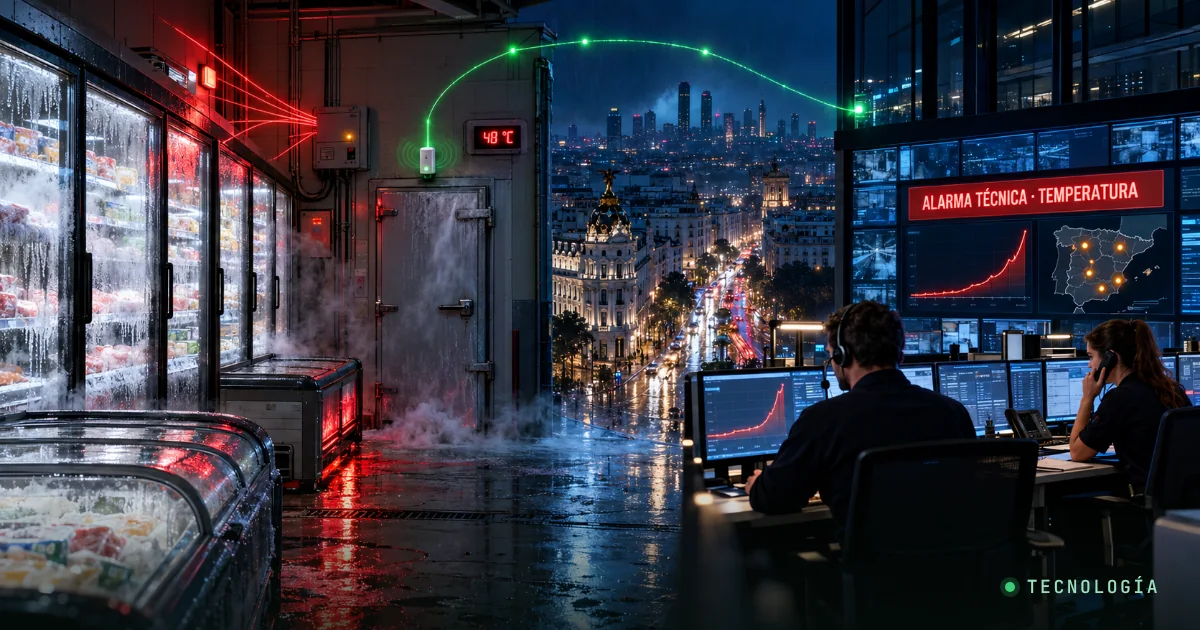
En la noche del 11 al 12 de octubre, cientos de supermercados franceses se quedaron sin frío. Alguien entró a distancia en los controladores que gobiernan sus neveras, vitrinas y cámaras frigoríficas y activó el ciclo de desescarche de los propios equipos, alargándolo durante horas. Según la prensa especializada, algunos muebles llegaron a 50 °C, hubo pequeños incendios en varias tiendas y hubo que tirar grandes cantidades de producto fresco y congelado. El ministro de Economía francés cifró en unas 700 las tiendas afectadas, de alrededor de 10.000 supermercados que hay en el país, y las pérdidas se estiman en decenas de millones de euros.
El CERT-FR, el equipo de respuesta del Gobierno francés, emitió una alerta el día 12, la amplió el 13 a controladores de varios fabricantes y la actualizó el 16 avisando de que las campañas contra estos equipos probablemente continúan. Según SecurityWeek, un analista de la firma Sekoia declaró a Reuters que también hubo tiendas afectadas en España, Portugal, Polonia, Alemania y Bélgica, sin dar más detalles. INCIBE-CERT recogió el incidente el 20 de octubre.
Parece una noticia de ciberseguridad industrial, pero afecta de lleno a una central receptora por dos motivos: muchas centrales reciben ya señales técnicas de temperatura, frío o climatización de sus abonados, y toda central es, a su vez, un proveedor con conexiones remotas hacia las instalaciones de sus clientes.
Por qué nadie se enteró a tiempo
Lo más inquietante del ataque no es que se pudiera entrar en los equipos, sino que pasara desapercibido durante horas. Los atacantes no rompieron nada: usaron una función normal del controlador, el desescarche. Según Industrial Cyber, además retrasaron o suprimieron las alarmas, de modo que la actividad maliciosa parecía funcionamiento ordinario. Era de noche, las tiendas estaban cerradas y, cuando se detectó, el daño ya estaba hecho. En una sola tienda de Gradignan las pérdidas alcanzaron los 21.000 euros a precio de compra.
De ahí una de las recomendaciones que recoge Industrial Cyber: medir la temperatura de forma independiente, porque el controlador que informa del estado de la instalación puede ser precisamente el equipo comprometido, y vigilar los cambios de configuración, los desescarches no autorizados y la supresión de alarmas.
Lo que puede aportar una central receptora
1. Una segunda vía que no dependa del controlador
Una sonda de temperatura conectada al sistema de alarma, que transmite por su propio comunicador a la central, es exactamente esa medida independiente. Si el controlador de frío está manipulado, la sonda sigue viendo lo que pasa en la cámara y la señal llega a una sala atendida las 24 horas, no a un panel en una tienda cerrada.
2. Operativas pensadas para cada señal y cada hora
Una alta temperatura en una cámara a las tres de la madrugada no se trata igual que un fallo de alimentación o una intrusión. La central necesita saber a quién llamar según el tipo de señal y el horario: el técnico de frío de guardia, el responsable de la tienda o el de mantenimiento de la cadena. Cada hora cuenta.
3. Ver el patrón, no solo la señal
En Francia, el problema no fue una tienda, sino cientos a la vez. Una central que atiende varias sedes de un mismo cliente puede detectar que muchas instalaciones envían la misma alarma técnica en la misma franja horaria, algo que ningún encargado de tienda ve por sí solo.
4. Vigilar también el silencio
Una sonda que deja de comunicar no avisa de que algo va mal. La supervisión periódica de las comunicaciones y el test automático son parte del servicio: si un equipo calla, eso también es una señal que hay que tratar.
La central también es un proveedor con acceso remoto
Intermarché explicó que el ataque habría afectado a un proveedor de servicios que gestionaba la refrigeración de sus tiendas. Y uno de los analistas consultados por Industrial Cyber subrayó que el acceso remoto suele vivir en acuerdos de servicio entre fabricantes, contratistas, equipos de mantenimiento e informática, donde no siempre está claro quién responde de qué.
Una central receptora está en esa misma posición: recibe señales de miles de equipos, puede actuar a distancia sobre muchos de ellos y da acceso a operadores, técnicos y, a veces, a los propios clientes. Las recomendaciones del CERT-FR para los controladores de frío sirven, casi palabra por palabra, para revisar la propia casa:
- Ningún equipo de gestión expuesto directamente a internet; acceso remoto solo por VPN o redes protegidas, y el filtrado por IP, como mucho, como medida de emergencia.
- Firmware actualizado y contraseñas por defecto cambiadas.
- Revisar la configuración completa de los equipos comprometidos y no confiar solo en un reinicio de fábrica: un equipo sin soporte y expuesto puede volver a caer.
- Inventario de lo que está conectado y responsables claros de cada acceso de terceros.
Muchos de los equipos afectados eran modelos antiguos, sin actualizaciones desde hace años. Es el mismo reto que conocen bien las centrales con comunicadores y receptoras veteranas: lo que sigue funcionando no siempre sigue siendo seguro.
Cómo lo aborda TERA
TERA, el software para centrales receptoras que distribuye, implanta y soporta EXDESIS, gestiona abonados con cientos de detectores y cámaras, y servicios a la medida de cada instalación, con su propia traducción de eventos, operativas y calendarios.
- Señales técnicas: además de intrusión, incendio, vídeo y control de accesos, trata señales técnicas eléctricas y de climatización, y cuenta con una versión reducida para instalaciones de industria, frío, fotovoltaica o agro.
- Operativas por tipo de señal: guía al operador con las actuaciones según el tipo de alarma y la instalación, con contactos y operativas con calendario.
- Comunicaciones bajo control: test y supervisión de las comunicaciones en tiempo real, con calendarios y horarios, y un agente de comunicaciones masivas por email, WhatsApp y SMS para avisar a la vez a todos los responsables afectados.
- Visión en tiempo real: IBO pone al momento los datos de la operación, sin esperar a procesos nocturnos, para ver patrones entre instalaciones.
- Accesos y seguridad: SSO, doble autenticación, integración con sistemas de identidad y biometría, y certificación del Esquema Nacional de Seguridad en Categoría Alta.
Los fabricantes que aún no están integrados se incorporan como parte del proyecto. Detrás hay más de 25 años de experiencia construyendo software para centrales receptoras de alarmas.
Si vuestra central recibe señales técnicas o queréis empezar a ofrecer la supervisión de frío y climatización a vuestros clientes, contadnos qué os cuesta hoy y vemos cómo resolverlo con TERA y las adaptaciones que hagan falta. Escribidnos a comercial@exdesis.com o llamadnos al 91 954 17 16.
Fuentes
- «Cyberattack shuts down refrigerators at French supermarkets», BleepingComputer, 12/10/2026
- «Supermarket Refrigeration Attack Widens to Copeland, Dixell Controllers», SecurityWeek, 15/10/2026
- «French supermarket cyberattack exposes risks of unsecured remote access and legacy refrigeration systems», Industrial Cyber, 16/10/2026
- «Francia actualiza alerta por hackeo a refrigeradores», Yahoo Noticias, 19/10/2026
- «Cyberattack on Supermarket Refrigeration Systems in France», INCIBE-CERT, 20/10/2026
- «Ciberataque en Francia: atacantes descongelan las neveras de cientos de supermercados», Infordisa, 13/10/2026